
外部委託先への攻撃が航空会社の情報管理に波及
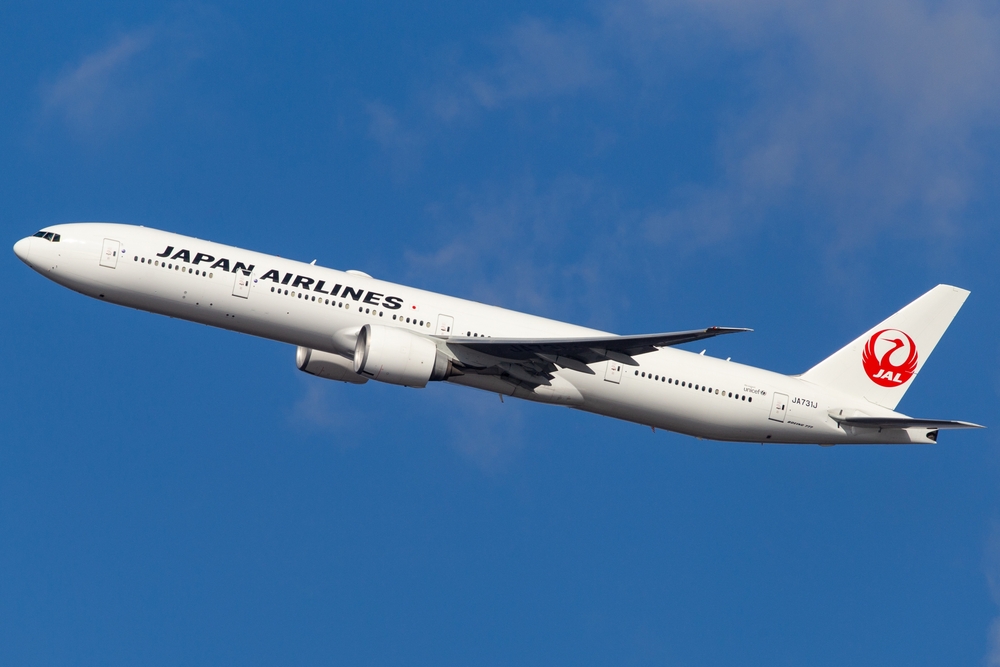
問題が発生したのは、航空会社が旅客の予約や発券を管理するために利用しているシステムだ。運営元のアマデウスITグループが不正アクセスを受け、日本航空と日本トランスオーシャン航空の利用者情報の一部が外部から閲覧されたとみられている。
日本航空が事態を把握したのは10月23日だった。システムの運営会社から不正アクセスに関する通知が届き、個人情報が外部に流出した可能性が伝えられた。
今回の事案は、日本航空が独自に運営するシステムへの侵入ではなく、予約・発券業務を支える委託先で発生したものだ。外部事業者が管理する予約記録に影響が及び、航空会社が利用者情報の流出を公表する事態となった。
予約履歴に含まれる氏名や搭乗情報が閲覧対象に
外部から閲覧された形跡があるのは、2023年8月10日から2026年9月23日までの予約記録の一部だ。日本航空と日本トランスオーシャン航空のいずれかの便名で航空券を予約した利用者が対象となっている。
該当する人数は両社で約9万2000人に上る。対象情報には氏名のほか、航空券の予約番号、搭乗予定日、利用区間など、航空便の予約内容を示す記録が含まれていた。
対象期間は約3年間にわたり、直近の予約だけでなく過去の利用記録も含まれる。ただし、期間内に予約した利用者全員が対象というわけではなく、外部から閲覧された形跡が認められた一部の情報について公表されたものだ。
連絡先やパスポート情報にも及んだ情報流出の範囲
約9万2000人のうち、約2000人については、通常の予約記録に加えて別の個人情報も閲覧された可能性がある。該当する情報として、メールアドレスや電話番号、パスポート番号、国籍、マイレージ番号が挙げられている。
予約番号や搭乗区間に加え、本人の連絡先や渡航に使用する情報まで対象となった点が今回の特徴だ。流出したおそれがある情報の種類は利用者によって異なり、約2000人については対象となる項目が多い。
一方、決済情報については異なる説明がなされている。日本航空によると、クレジットカード番号の流出は確認されておらず、今回の情報流出の対象には含まれていない。
情報悪用による被害は未確認で航空サービスは継続
日本航空は10月28日時点で、今回の情報流出に伴う具体的な被害は確認していないと説明した。外部から情報が閲覧された形跡は認められたものの、その情報が実際に悪用された事例は把握されていない。
航空サービスへの影響についても、通常の運航や予約業務に支障は出ていないという。不正アクセスが判明した後も、航空機の運航や航空券の予約に関する問題は報告されていない。
同社は利用者と関係者に対し、今回の事態について謝罪した。公表内容では、情報が閲覧された可能性と、実際の被害が確認されていない現状をそれぞれ説明している。
ANAでも委託先から通知を受け情報流出の有無を調査
影響の確認は日本航空グループ以外にも広がっている。ANAホールディングスも同じ旅客サービスシステムを使用しており、運営会社から不正アクセスに関する連絡を受けている。
ANA側では、今回の侵入によって利用者の個人情報が外部に漏れたかどうかを調べている。日本航空側では対象人数や閲覧された情報の種類が明らかになったが、ANAについては同様の情報流出が発生したかどうか、確認段階にある。
今回の問題では、共通の外部システムを使用する航空会社がそれぞれ影響を調べる状況となっている。日本航空と日本トランスオーシャン航空では約9万2000人の予約情報が対象となり、ANAホールディングスについては調査結果が明らかになっていない。